시작하기 전에
모닥의 회사 계정 로그인은 워크스페이스마다 따로 설정해요. 아래 네 가지를 준비해 주세요.
준비물
- 모닥AI 플러스 요금제 — 회사 계정(SSO)·디렉토리 연동은 플러스부터 써요. 워크스페이스 설정 › 보안·감사에서 올릴 수 있어요. (모닥AI 에이전트 요금제에도 들어 있어요.)
- 모닥 워크스페이스 관리자 계정 — 왼쪽 위 톱니바퀴로 「워크스페이스 설정」이 열려야 해요.
- 회사 IdP 관리자 권한 — Okta · Microsoft Entra ID · Google Workspace · OneLogin · ADFS처럼 SAML 2.0을 지원하는 곳이면 돼요.
- 회사 도메인의 DNS를 고칠 수 있는 사람 — TXT 레코드 한 줄을 추가해요. (도메인이 회사 것임을 확인하는 단계예요.)
| 슬랙에서 쓰던 것 | 모닥에서는 | 어디서 |
|---|---|---|
| SAML SSO | 회사 계정(SAML) 로그인 | 워크스페이스 설정 › 로그인·SSO › ② |
| SSO 필수(Require SSO) | SSO 필수 | 같은 화면의 「SSO 필수」 |
| IdP에서 바로 로그인 | IdP 앱 타일에서 바로 로그인 | 같은 화면의 「IdP 앱 타일」 |
| 디렉토리 동기화(SCIM) | 디렉토리 연동(SCIM) | 워크스페이스 설정 › 로그인·SSO › ③ |
회사 도메인 인증하기
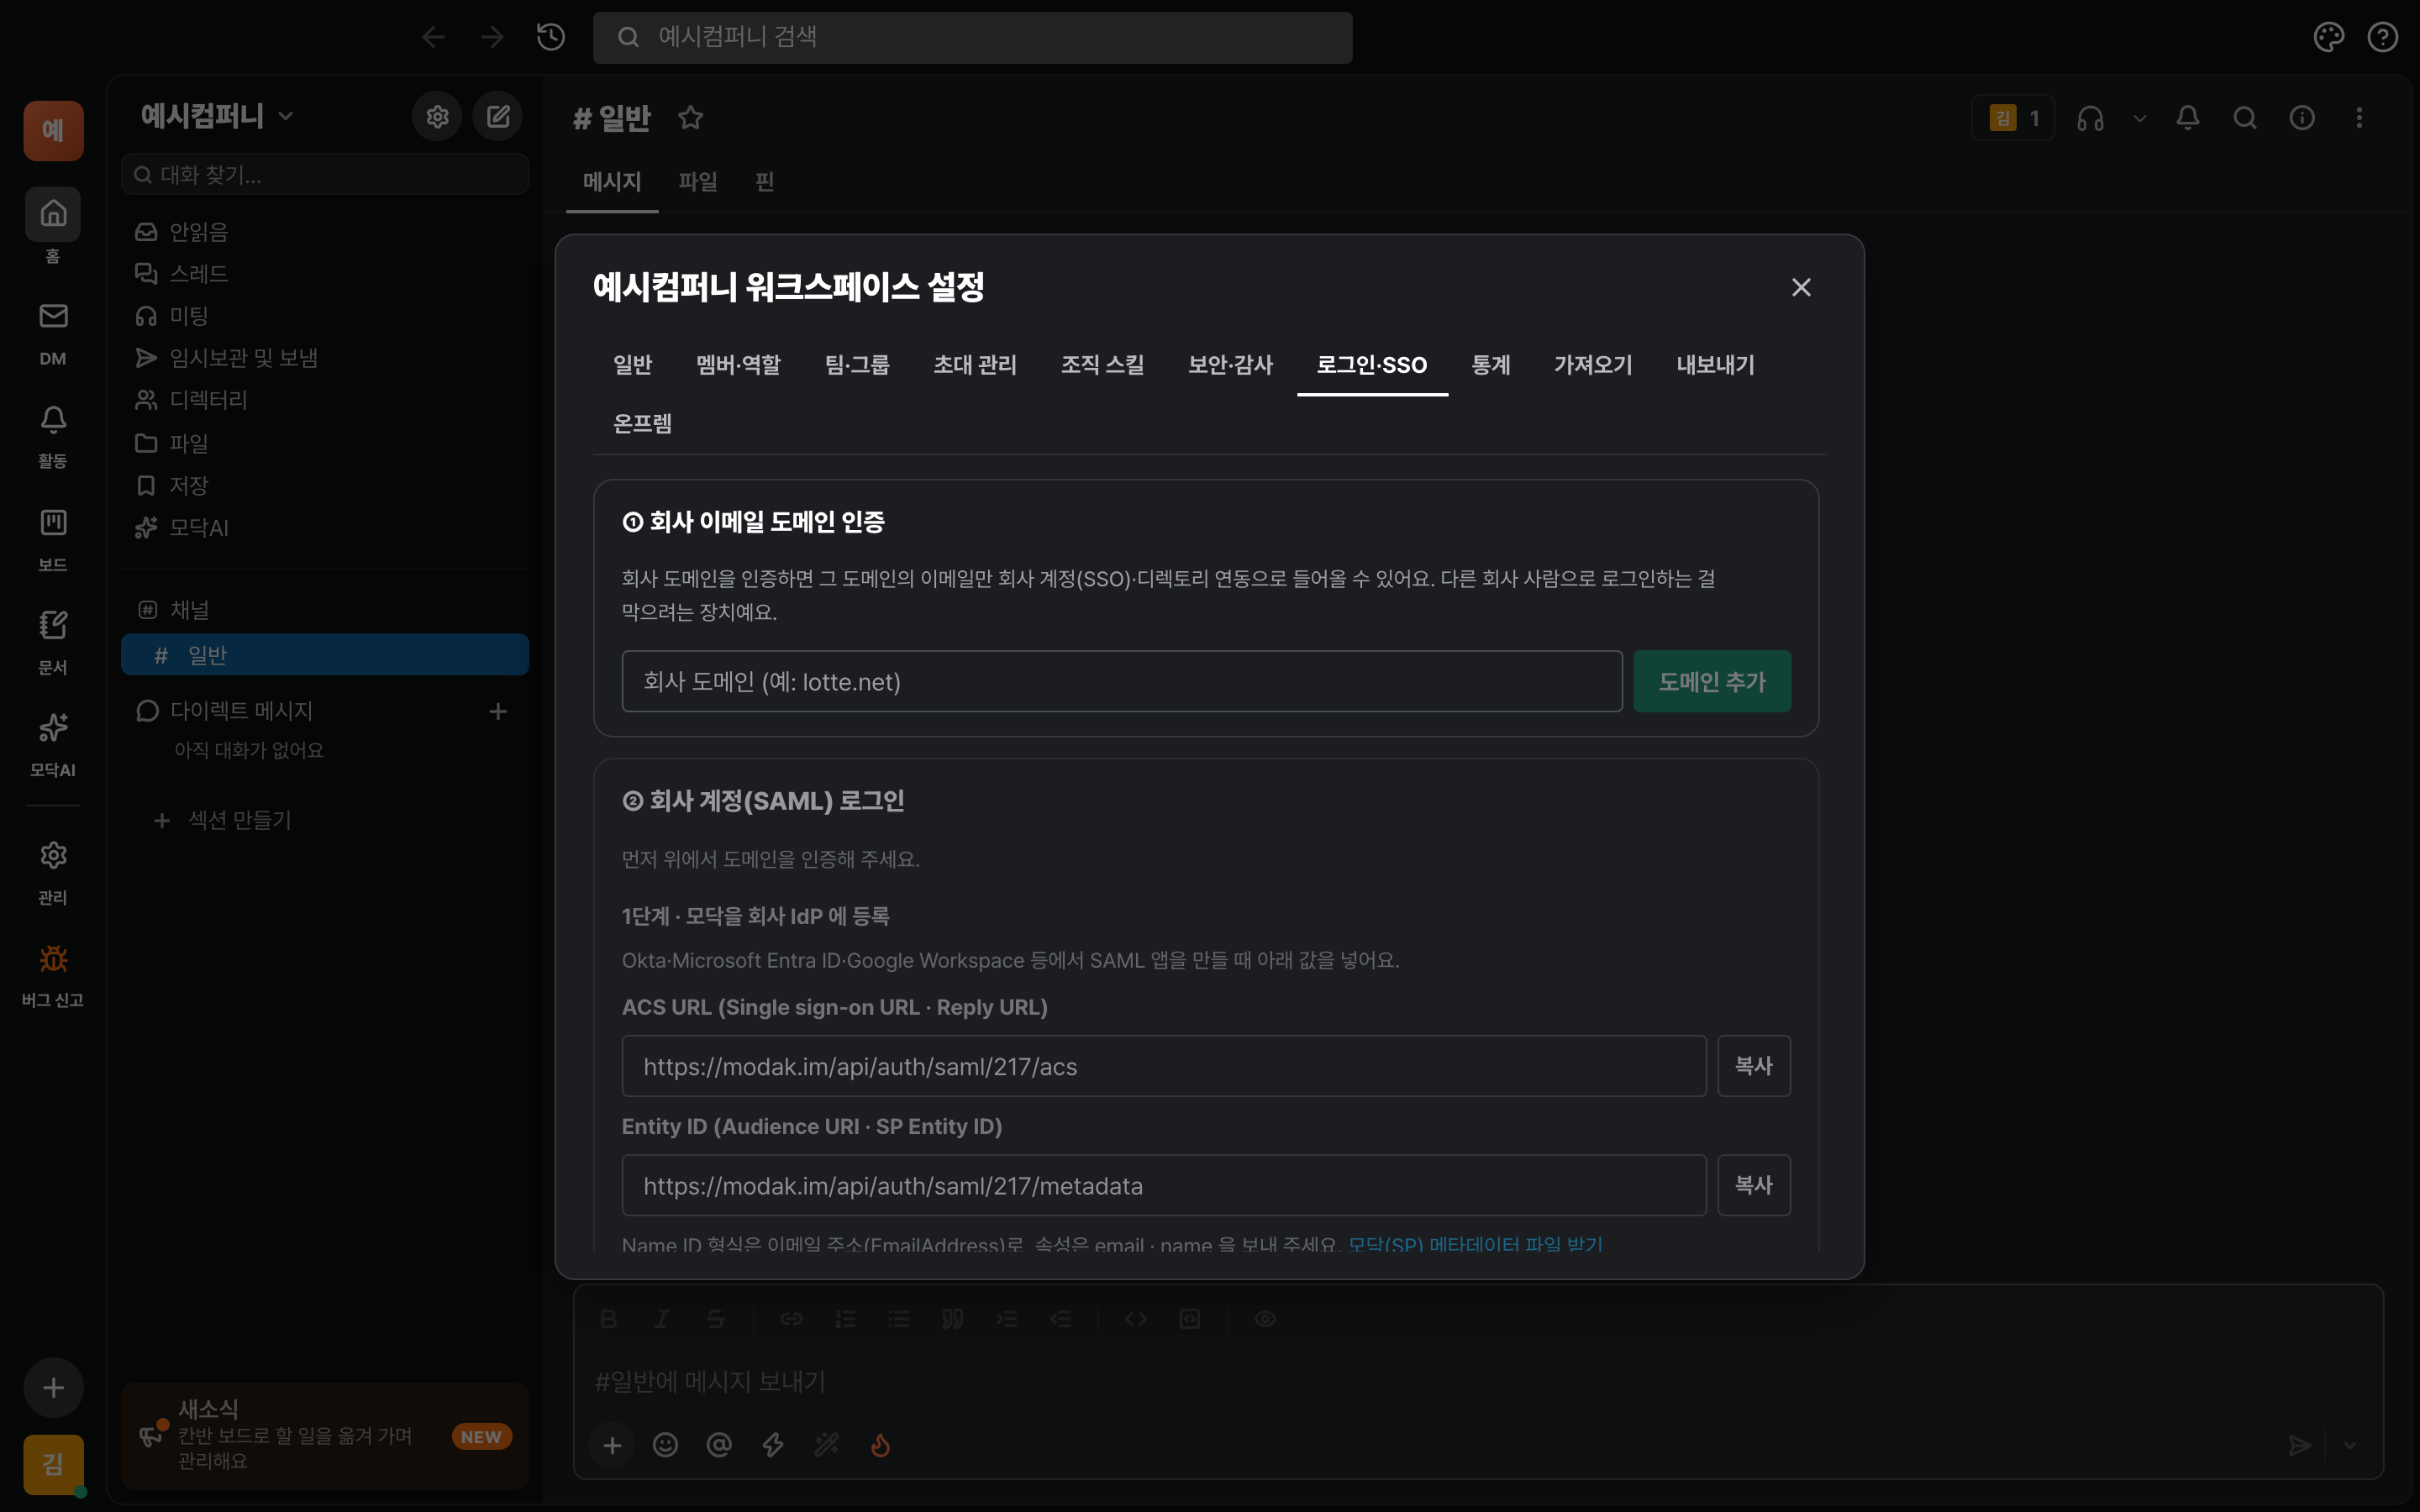
회사 계정으로 들어올 수 있는 사람은 인증된 도메인의 이메일을 가진 사람뿐이에요. 다른 회사 사람이 우리 회사 사람으로 로그인하는 일을 막으려는 단계라서, 꼭 먼저 해야 해요. gmail.com·naver.com 같은 공용 메일은 인증할 수 없어요.
A도메인 추가하고 TXT 값 받기
- 모닥 왼쪽 위 워크스페이스 이름 옆 톱니바퀴 → 로그인·SSO 탭을 열어요.
- ① 회사 이메일 도메인 인증의 입력칸에 회사 도메인을 적고 「도메인 추가」를 눌러요. (예:
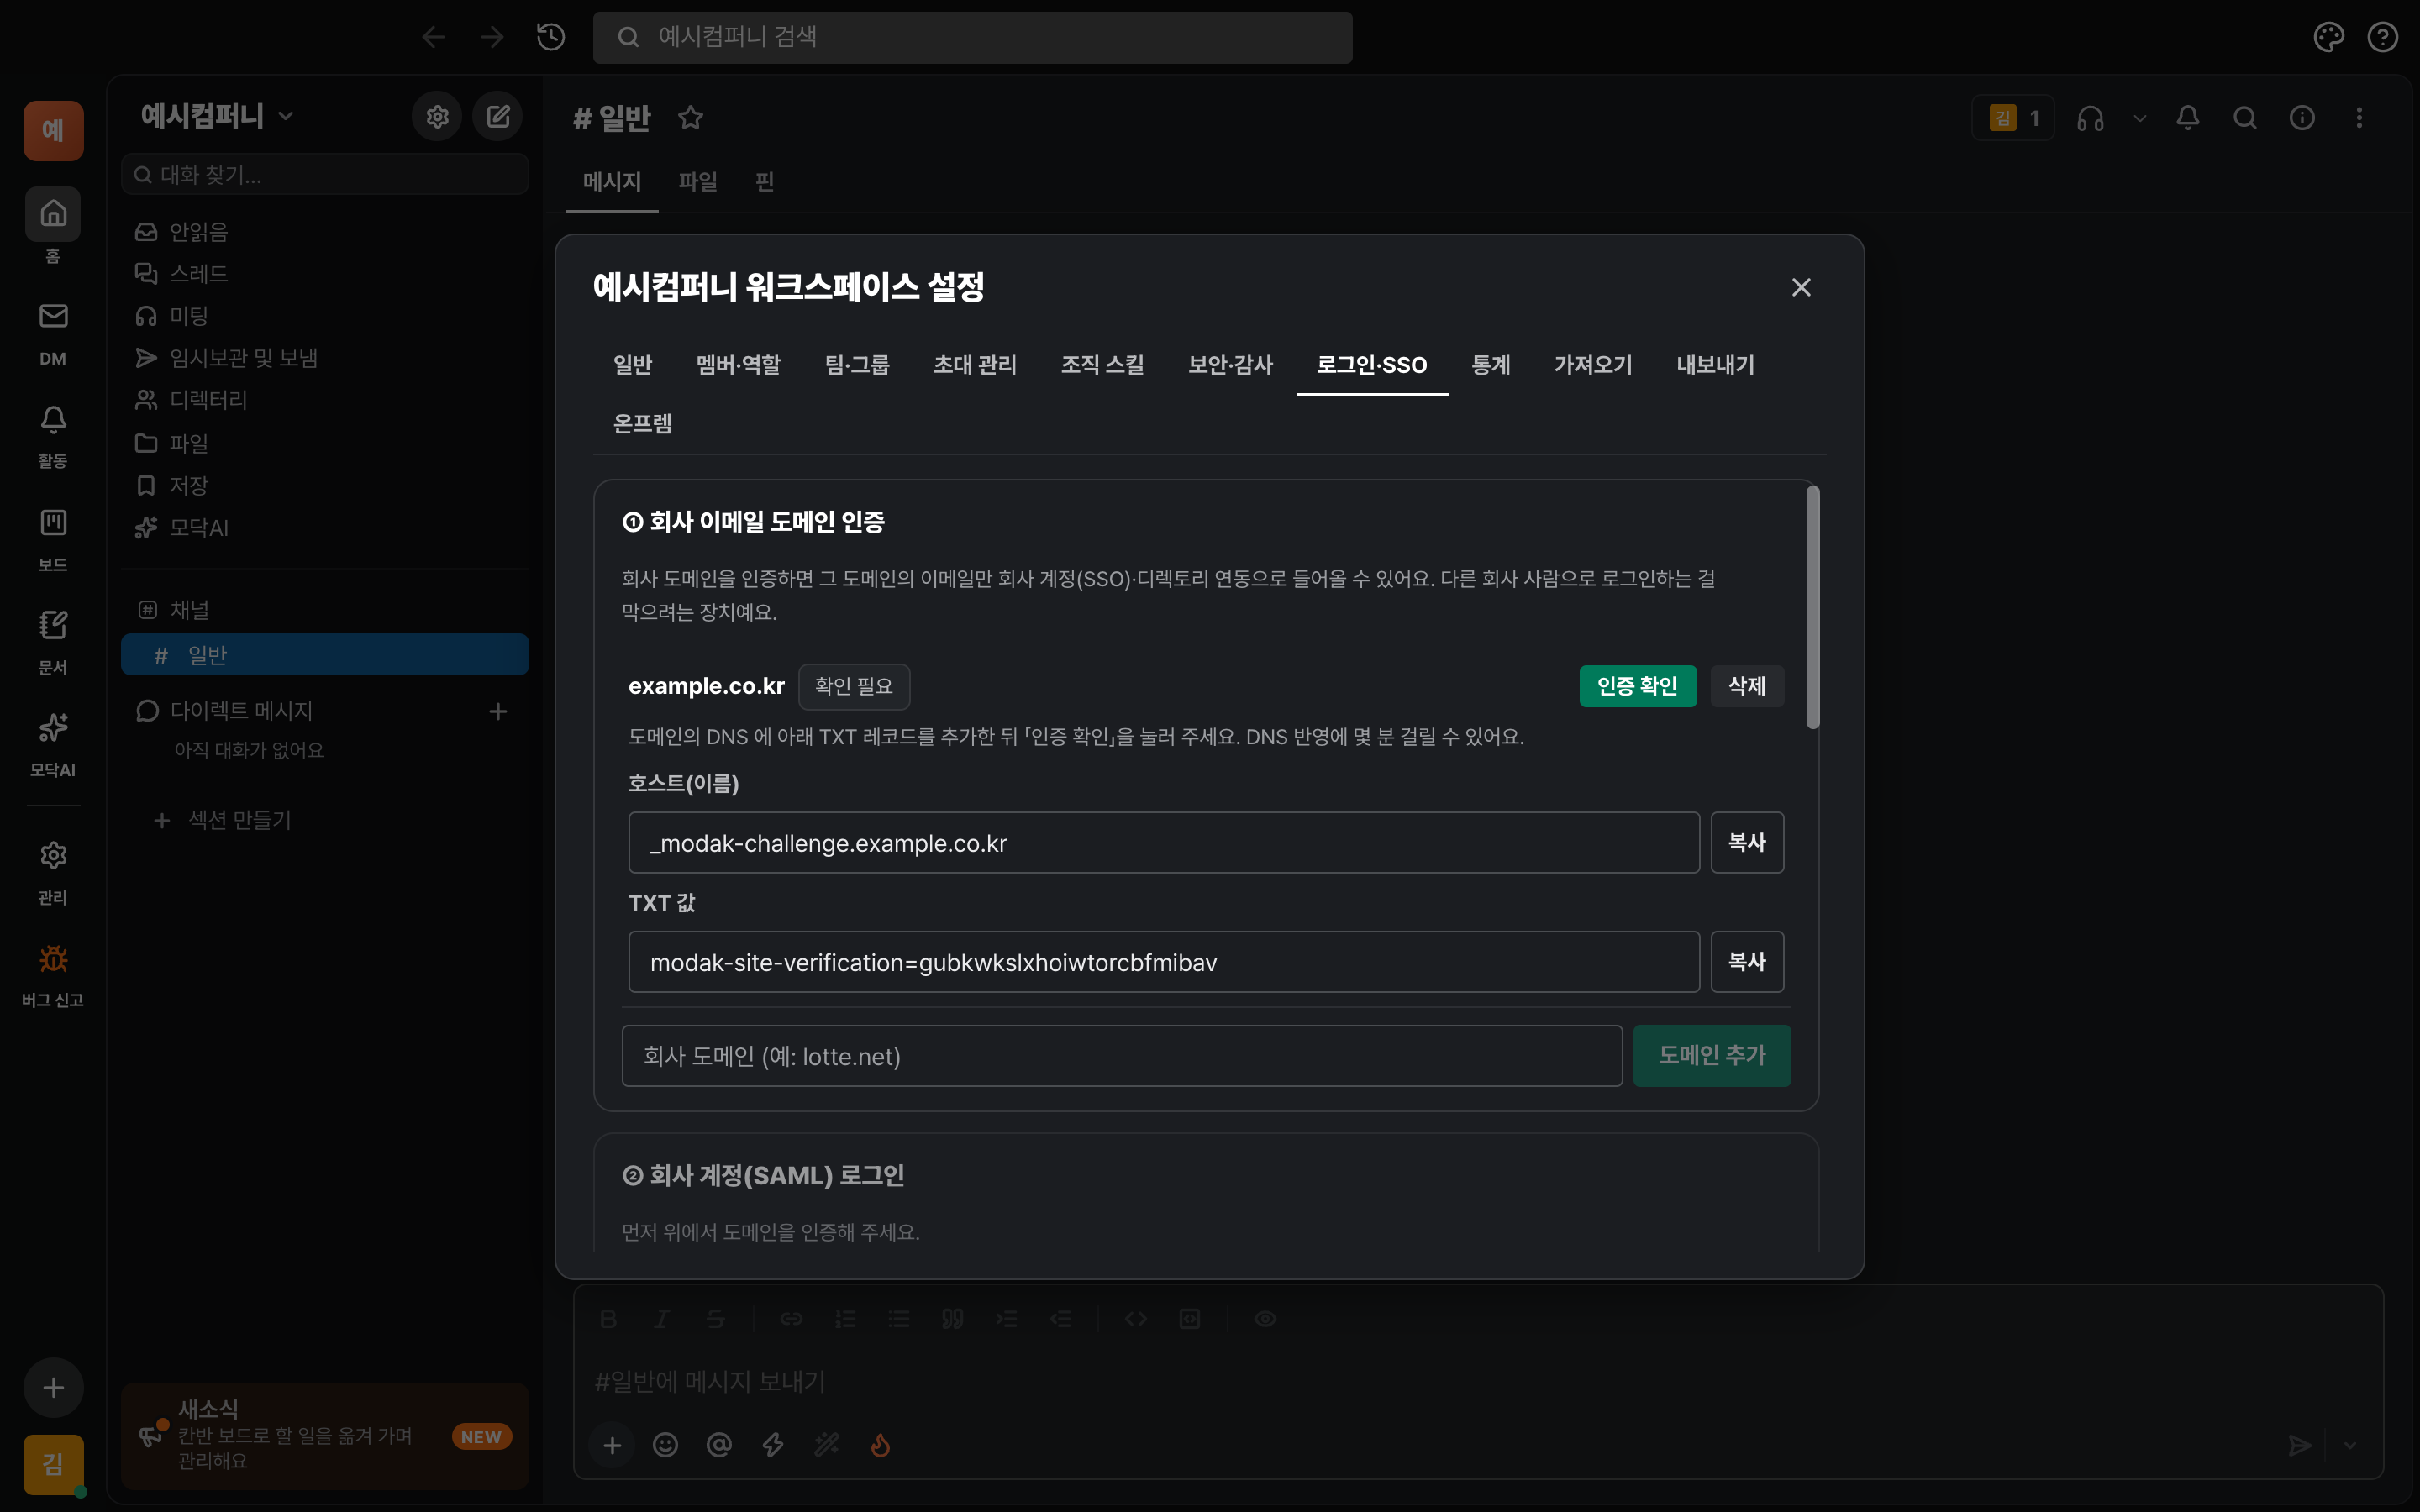
example.co.kr— 메일 주소나http://는 빼고 도메인만) - 도메인 아래에 호스트(이름)와 TXT 값이 나타나요. 각각 「복사」를 눌러 복사해 둬요.
BDNS에 TXT 레코드 추가하기
- 회사 도메인의 DNS 관리 화면(가비아·Route 53·Cloudflare·사내 DNS 등)을 열어요.
- TXT 레코드를 추가해요. 호스트(이름)에는
_modak-challenge를, 값에는 모닥이 알려 준modak-site-verification=…을 그대로 넣어요. - 저장한 뒤 모닥으로 돌아와 「인증 확인」을 눌러요. 도메인 옆이 「인증됨」으로 바뀌면 끝이에요.
호스트 칸이 자동으로 붙는 DNS도 있어요 — 화면이 도메인을 알아서 뒤에 붙여 주면
_modak-challenge만, 전체 이름을 적어야 하면 모닥이 알려 준 _modak-challenge.도메인을 그대로 넣어요. DNS 반영은 몇 분~몇 시간까지 걸릴 수 있어요. 인증된 뒤에는 TXT 레코드를 지워도 돼요.알아 두면 좋아요
- 한 도메인은 한 워크스페이스에만 인증할 수 있어요. 이미 다른 곳에서 인증한 도메인이면 안내가 나와요 — 회사 도메인이 맞다면 support@modak.im 으로 알려 주세요.
- 도메인은 10개까지 추가할 수 있어요. 여러 계열사가 한 워크스페이스를 쓰면 도메인을 모두 인증해 두세요.
회사 IdP에 모닥 등록하기
IdP(Okta·Entra ID·Google 등)에서 SAML 앱을 하나 만들고, 모닥이 알려 주는 값을 넣어요. 모닥의 로그인·SSO › ② 회사 계정(SAML) 로그인 › 1단계에 값이 나와 있어요.
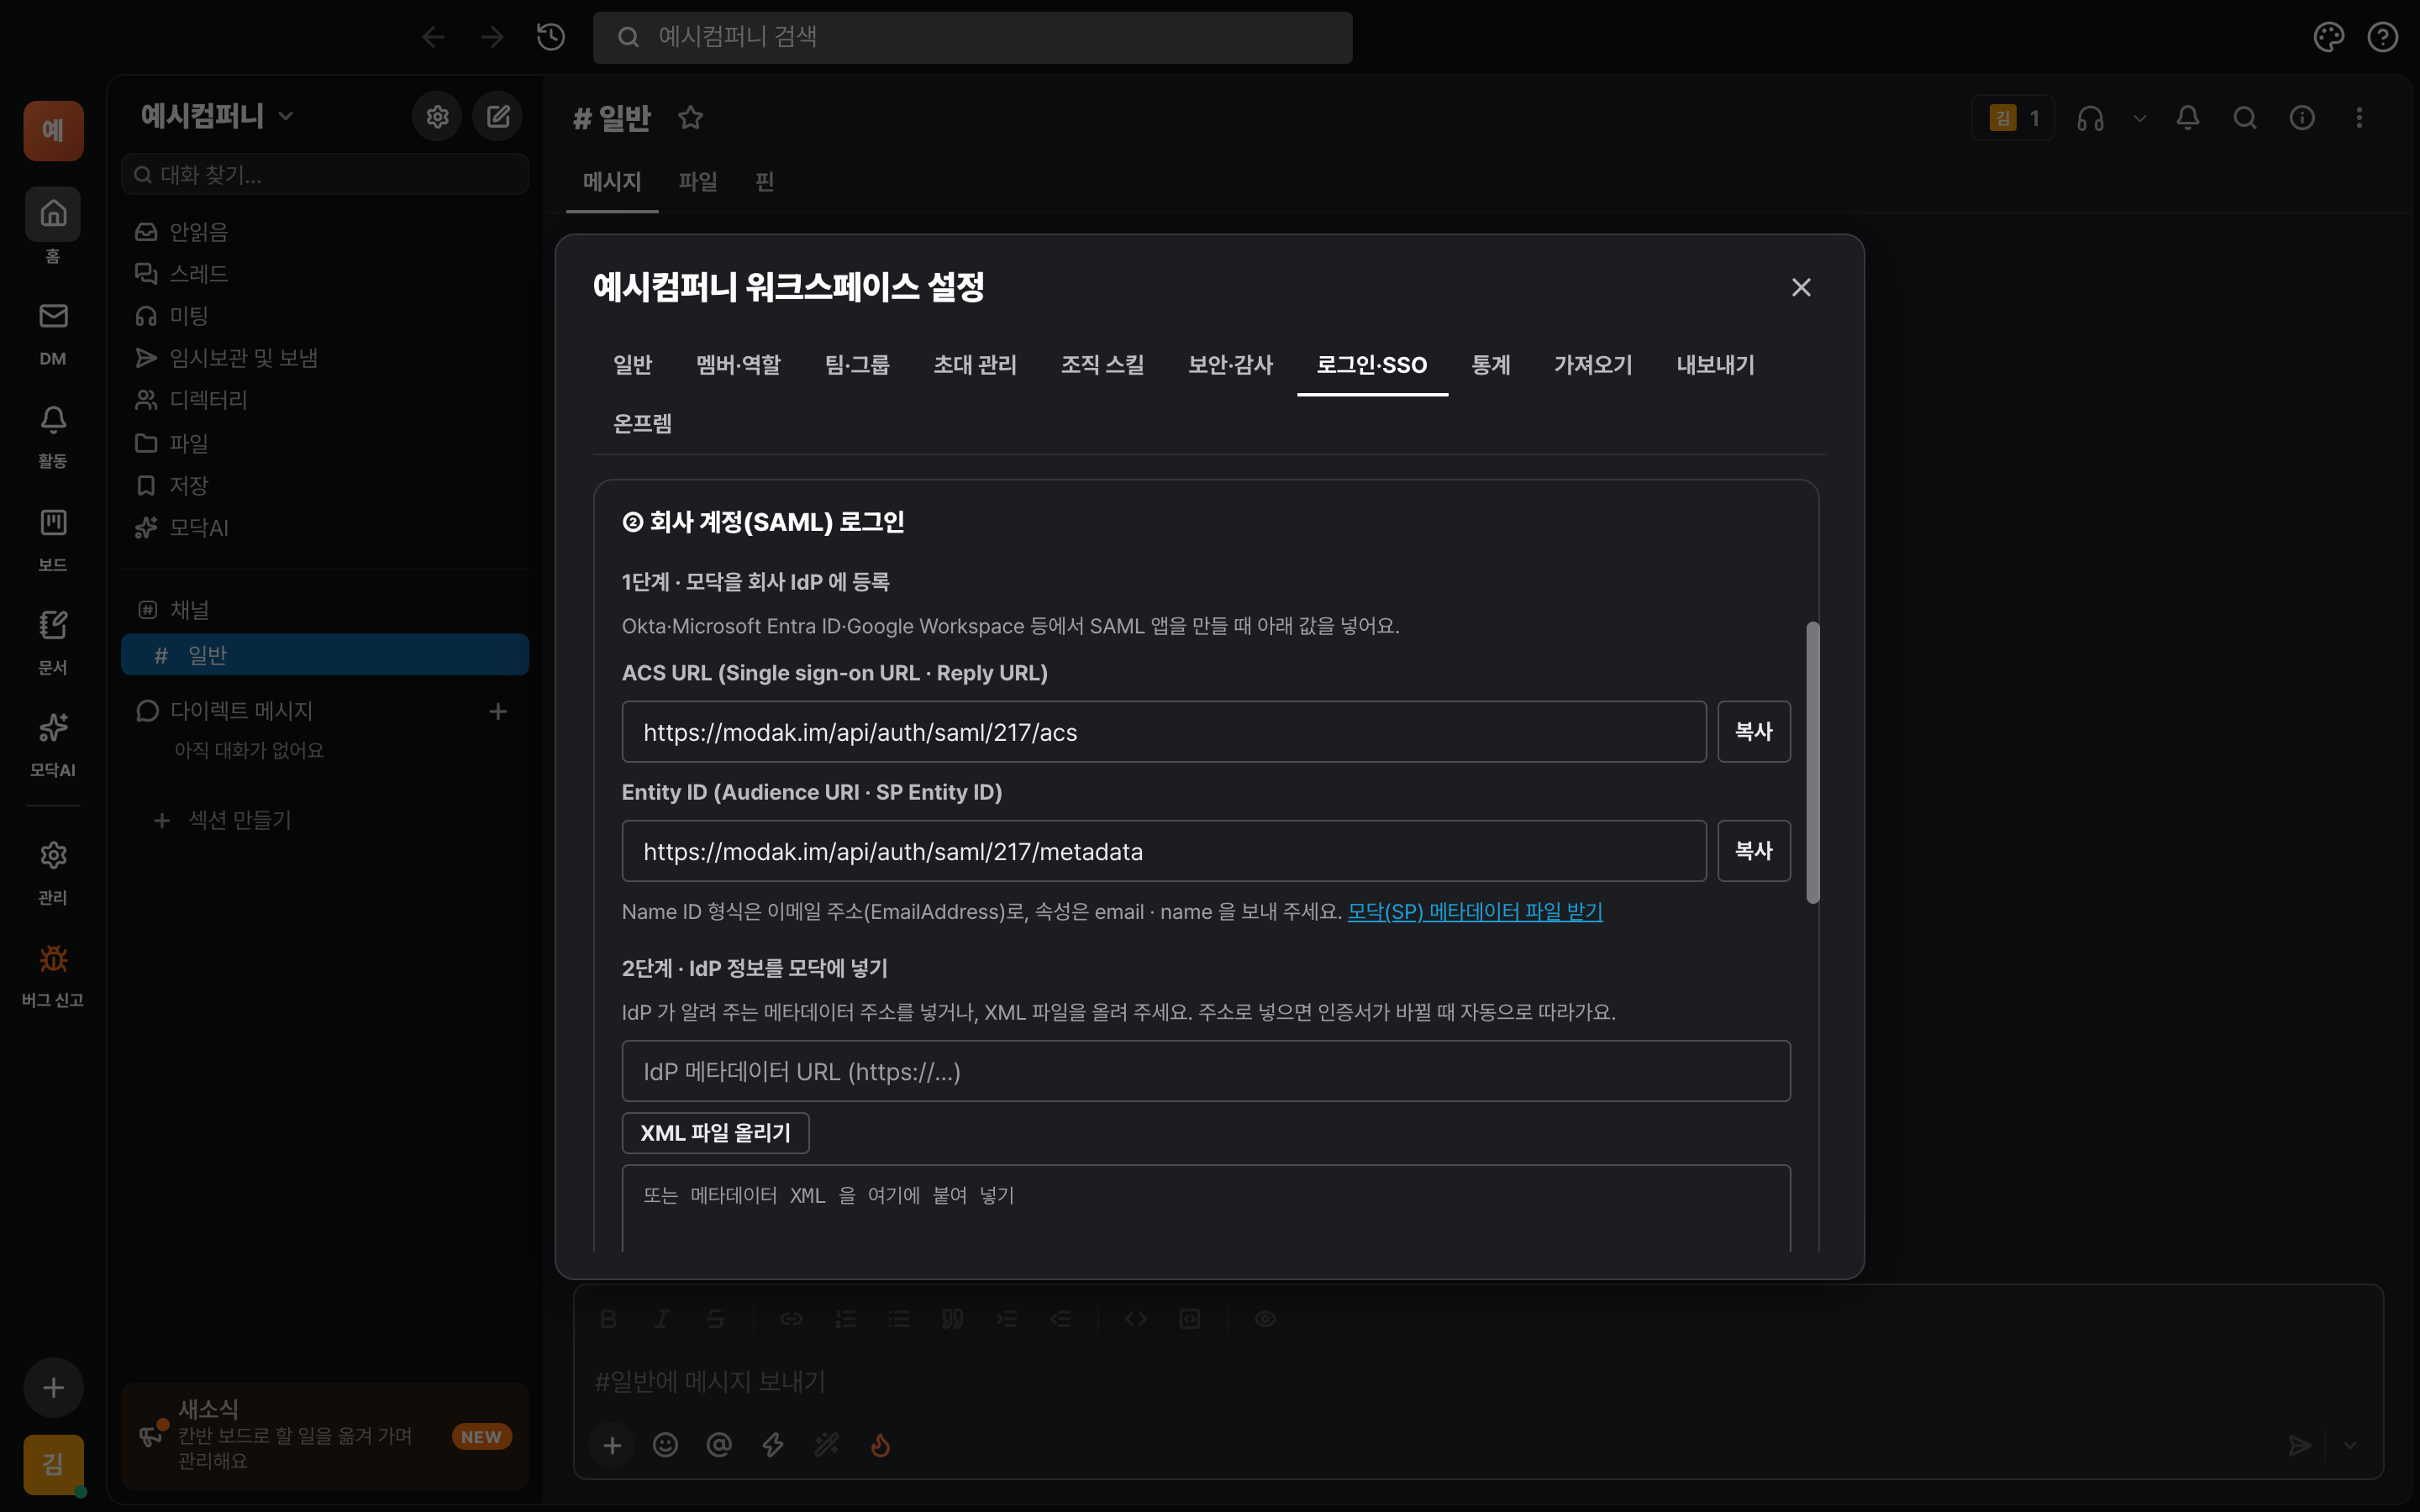
| 모닥이 알려 주는 값 | IdP에서 부르는 이름 |
|---|---|
| ACS URL | Single sign-on URL · Reply URL(Assertion Consumer Service URL) · ACS URL |
| Entity ID | Audience URI · SP Entity ID · Identifier |
| Name ID 형식 | 이메일 주소(EmailAddress) — 사용자 이름은 이메일로 |
| 속성(선택) | email · name — 없어도 Name ID가 이메일이면 돼요 |
이메일이 곧 신원이에요 — 모닥은 IdP가 보내 주는 회사 이메일로 사람을 알아봐요. 이메일이 인증한 도메인이 아니면 로그인되지 않아요. 직원 번호나 UPN이 이메일과 다르면 IdP 쪽에서 Name ID(또는 email 속성)를 메일 주소로 바꿔 주세요.
Okta
- Applications → Create App Integration → SAML 2.0을 골라요. 앱 이름은 모닥으로 해요.
- Single sign-on URL에 모닥의 ACS URL을, Audience URI (SP Entity ID)에 Entity ID를 넣어요. Name ID format은 EmailAddress, Application username은 Email로 해요.
- (선택) Attribute Statements에
email=user.email,name=user.displayName을 추가해요. - 앱을 만든 뒤 Sign On 탭에서 Metadata URL(또는 Identity Provider metadata 링크)을 복사해 둬요 — 4단계에서 써요.
- Assignments에서 모닥을 쓸 사람이나 그룹을 지정해요.
Microsoft Entra ID (Azure AD)
- Enterprise applications → New application → Create your own application에서 Integrate any other application you don't find in the gallery (Non-gallery)를 골라 모닥이라는 이름으로 만들어요.
- Single sign-on → SAML의 Basic SAML Configuration에서 Identifier (Entity ID)에 모닥의 Entity ID를, Reply URL (ACS)에 ACS URL을 넣어요.
- Attributes & Claims의 Unique User Identifier(Name ID)를 user.mail, 형식을 Email address로 해요. UPN이 이메일과 다르면 꼭 mail로 바꿔요.
- SAML Certificates의 App Federation Metadata Url을 복사해 둬요 — 4단계에서 써요.
- Users and groups에서 모닥을 쓸 사람을 지정해요.
Google Workspace
- 관리 콘솔 앱 → 웹 및 모바일 앱 → 앱 추가 → 맞춤 SAML 앱 추가를 눌러요. 앱 이름은 모닥으로 해요.
- Google ID 공급업체 세부정보 화면의 메타데이터 다운로드로 XML 파일을 받아 둬요 — 4단계에서 올려요.
- 서비스 공급업체 세부정보에서 ACS URL에 모닥의 ACS URL, 항목 ID에 Entity ID를 넣어요. Name ID 형식은 EMAIL, Name ID는 기본 정보 > 기본 이메일로 해요.
- 앱 설정에서 사용자 액세스를 켜기로 바꿔요(조직 단위별로 지정할 수 있어요).
Google Workspace는 직접 만든 SAML 앱에는 사용자 자동 프로비저닝(SCIM)을 지원하지 않아요 — 로그인(SSO)만 쓰고, 사람은 초대하거나 처음 로그인할 때 자동으로 들어오게 해요.
그 밖의 IdP (OneLogin · ADFS · Keycloak · Ping 등)
- SAML 2.0 앱을 새로 만들고, 위 표의 ACS URL과 Entity ID를 넣어요.
- Name ID는 이메일 주소, 서명은 응답(Response) 또는 어서션(Assertion) 서명(RSA-SHA256)으로 해요.
- IdP의 메타데이터 URL 또는 메타데이터 XML 파일을 받아 둬요.
- 모닥의 「모닥(SP) 메타데이터 파일 받기」로 받은 XML을 IdP에 올리면 위 값을 한 번에 채워 주는 IdP도 있어요.
IdP 정보를 모닥에 넣기
A메타데이터 넣고 확인하기
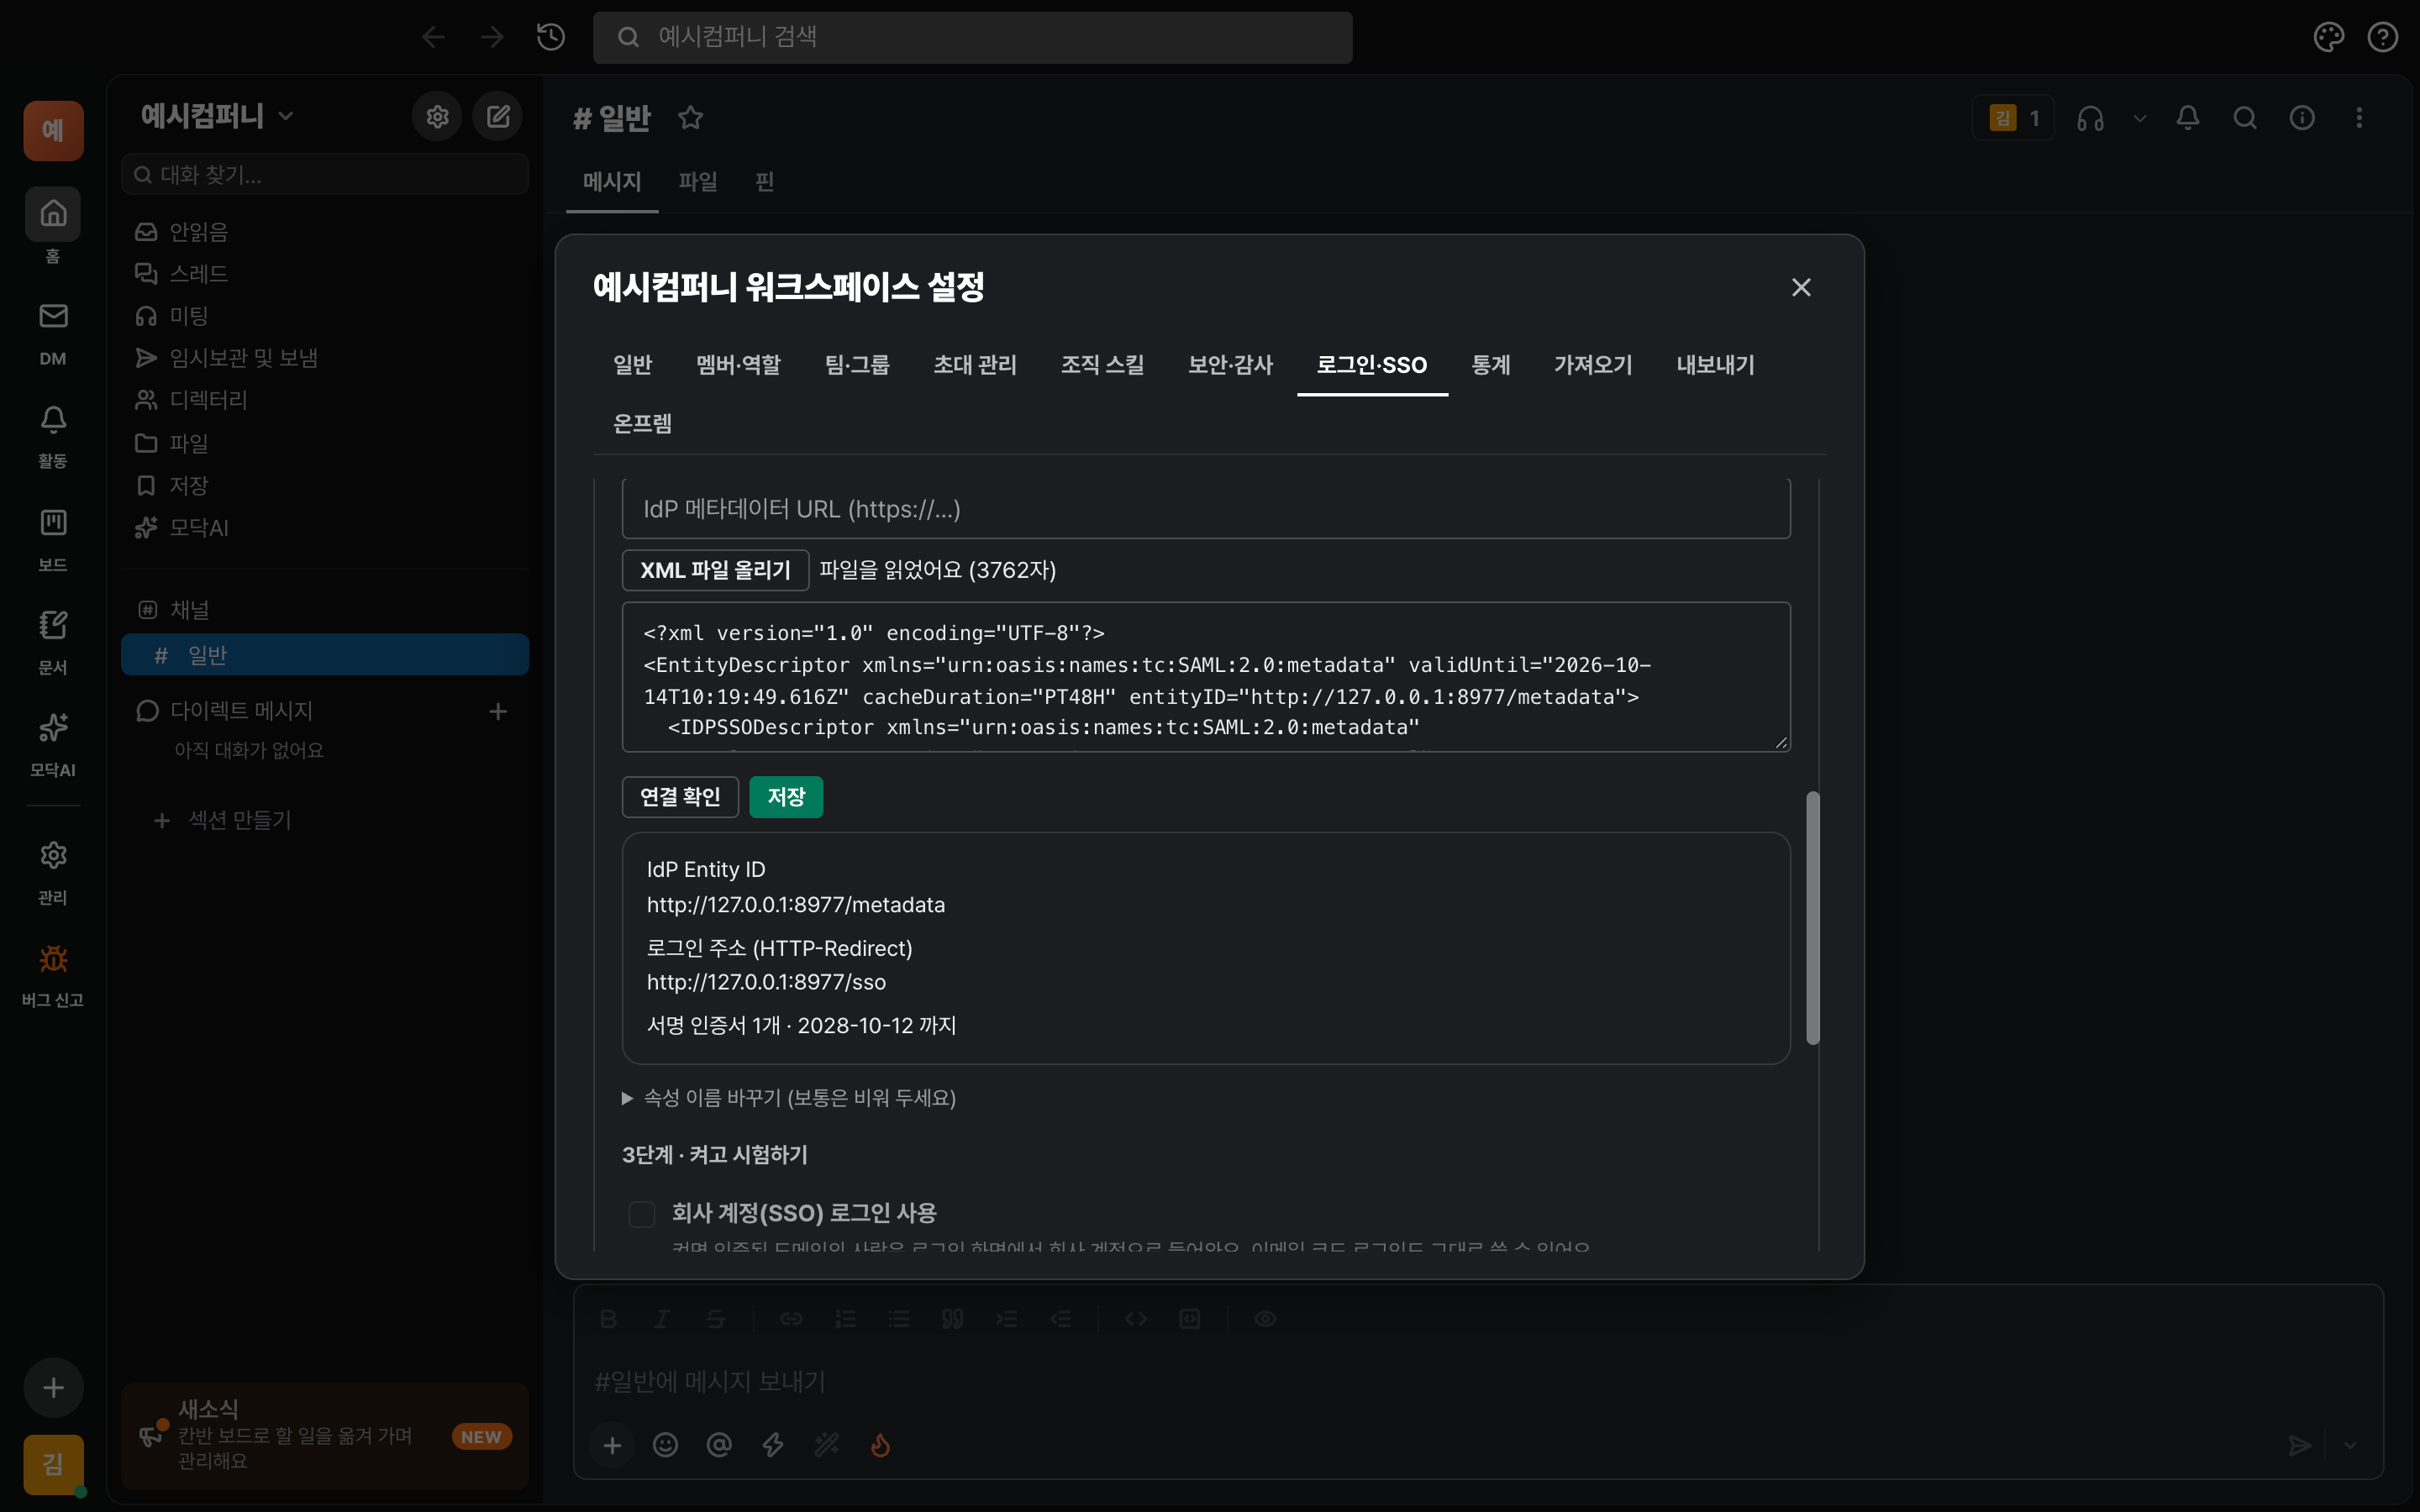
- 모닥 로그인·SSO › ② › 2단계에서 IdP의 메타데이터 URL을 붙여 넣어요. XML 파일이라면 「XML 파일 올리기」를 눌러 파일을 고르거나, 아래 칸에 XML을 붙여 넣어도 돼요.
- 「연결 확인」을 눌러요. IdP의 Entity ID, 로그인 주소, 서명 인증서 개수와 만료일이 나오면 잘 읽은 거예요.
- 「저장」을 눌러요.
메타데이터 URL로 넣으면 IdP가 인증서를 새로 만들어도 모닥이 하루에 한 번(그리고 로그인이 막혔을 때) 다시 받아 따라가요. XML 파일로 넣으면 인증서가 바뀔 때 새 파일을 다시 올려야 해요.
B이메일·이름 속성 이름이 다를 때 (보통은 건너뛰어요)
- 「속성 이름 바꾸기」를 펼쳐요.
- IdP가 이메일을
mail이나emailaddress말고 다른 이름으로 보낸다면 그 속성 이름을 적어요. 비워 두면email·mail·emailaddress·upn· Name ID(이메일 꼴)를 차례로 찾아요.
켜고 시험 로그인하기
A켜기
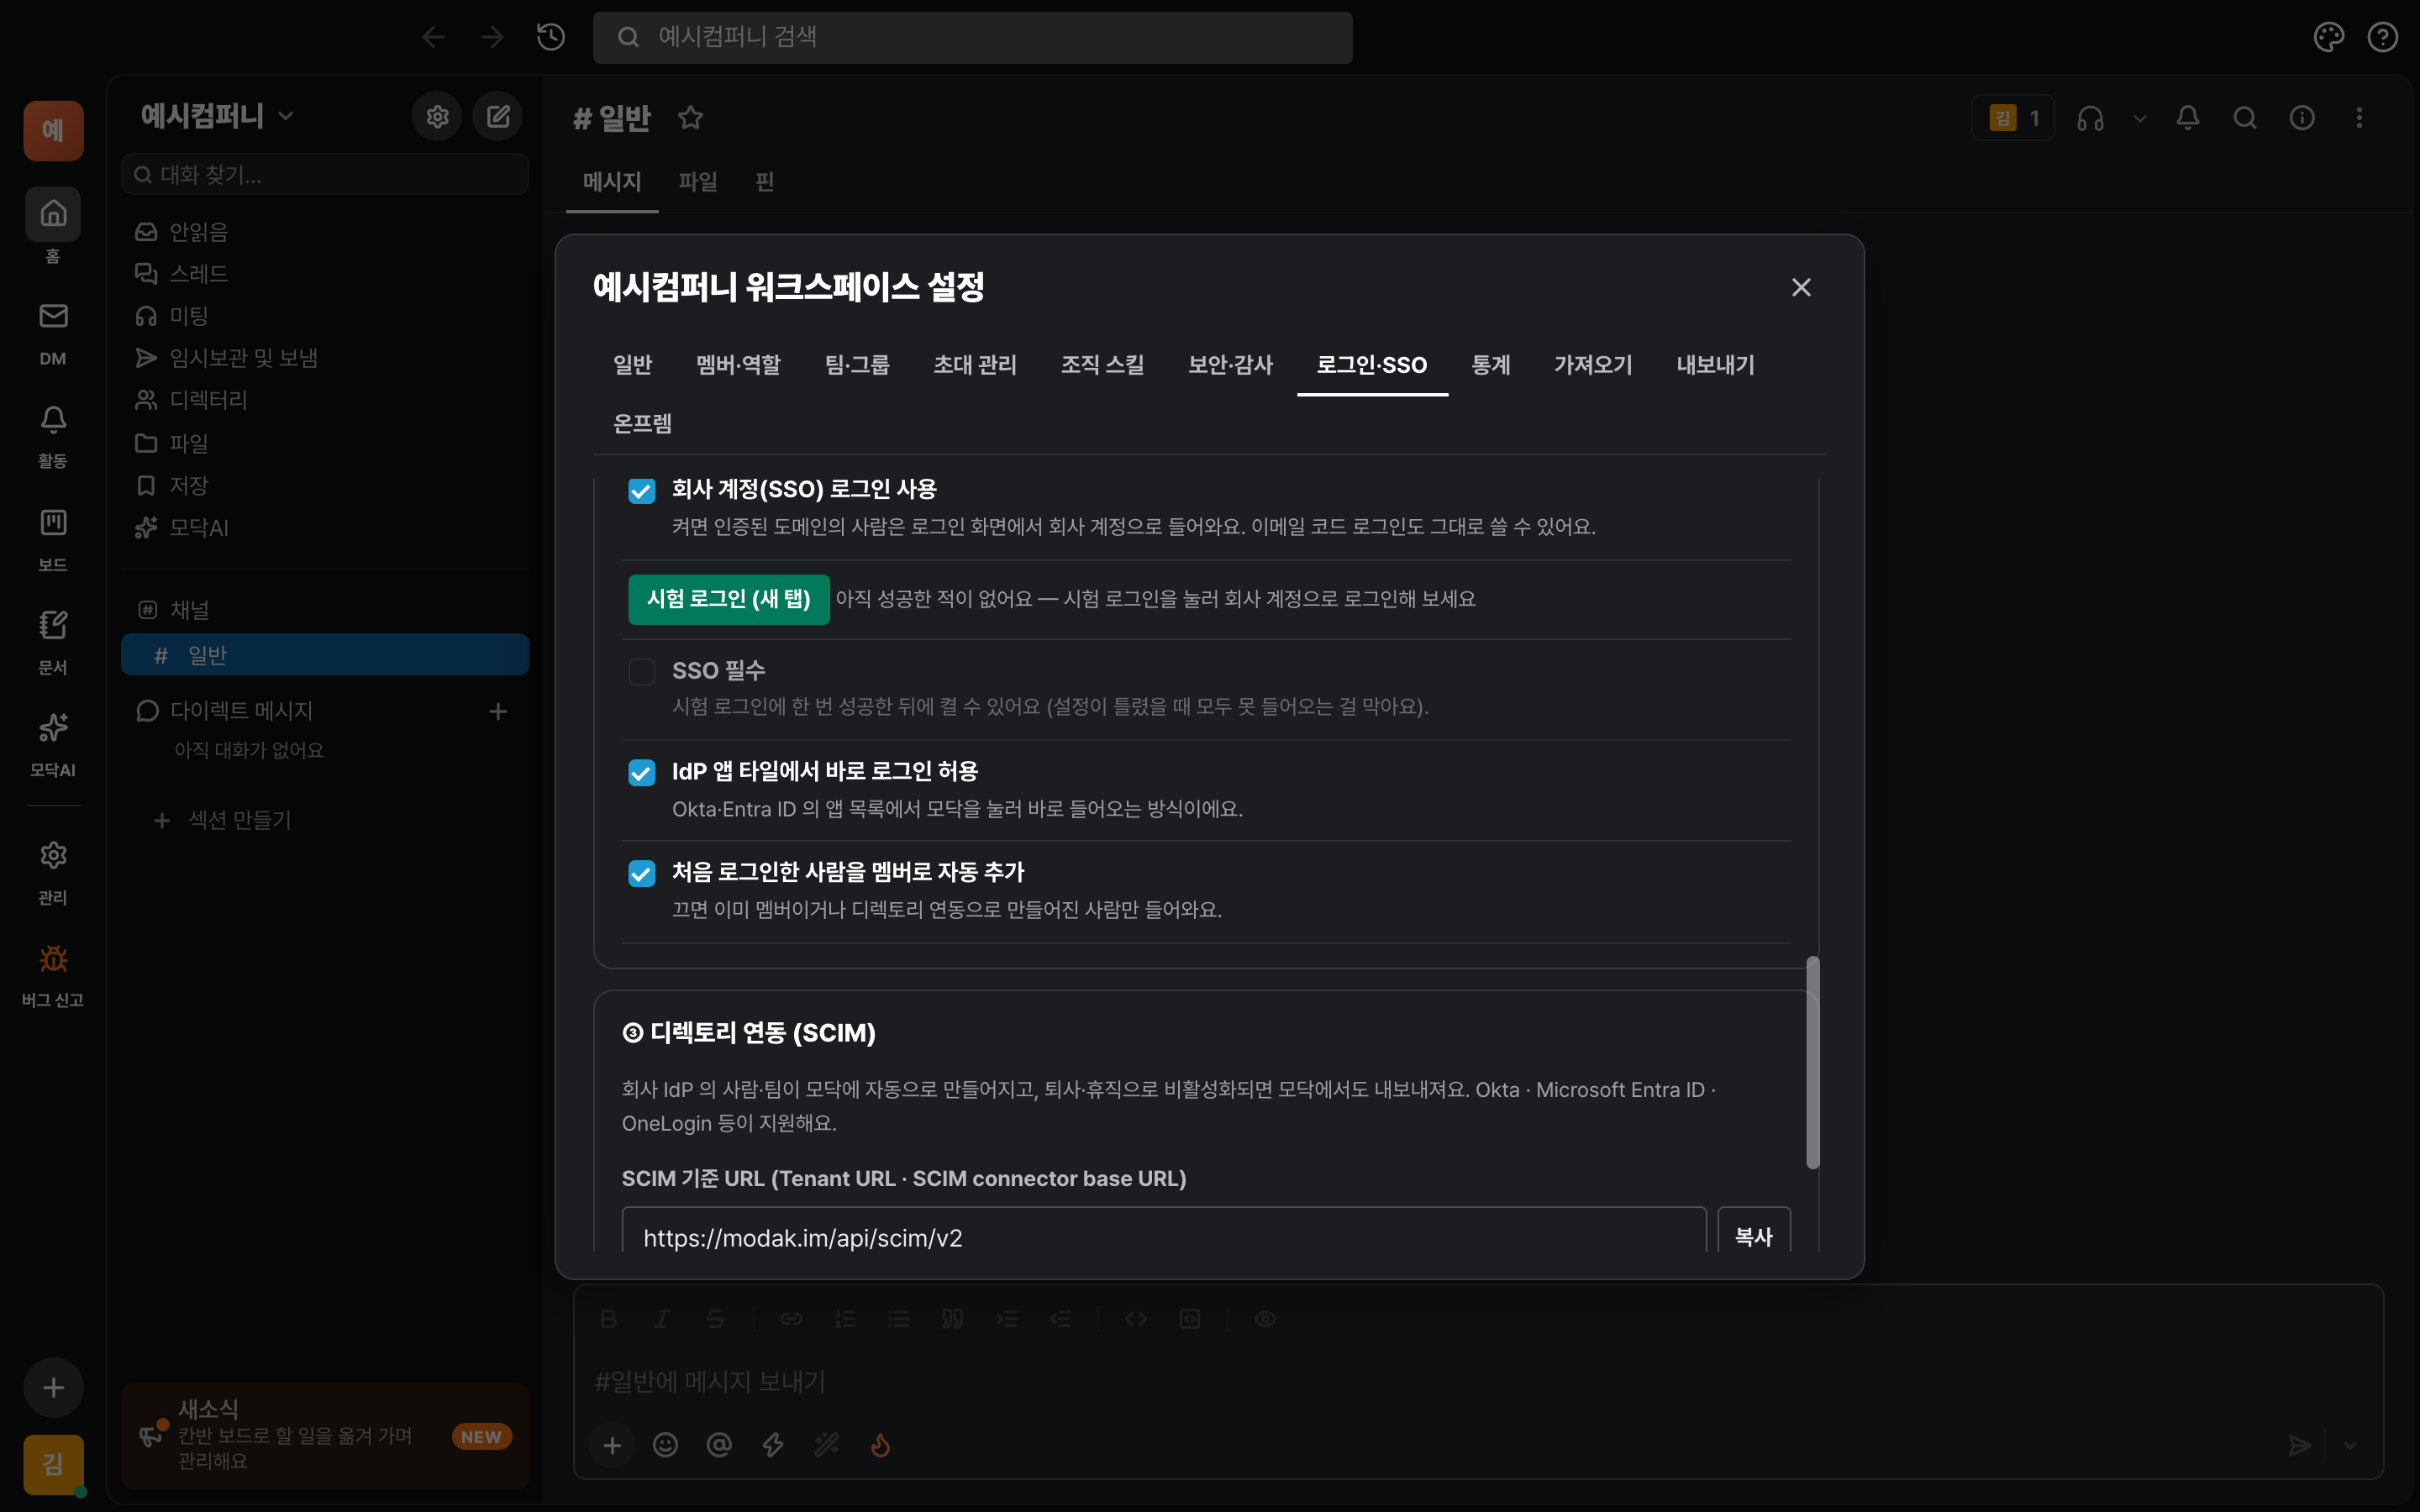
- 3단계 · 켜고 시험하기에서 「회사 계정(SSO) 로그인 사용」을 켜요. 도메인 인증과 IdP 메타데이터가 없으면 켜지지 않아요.
- 켜는 것만으로 기존 로그인(이메일 코드·구글)이 막히지는 않아요. 시험을 마치기 전까지 아무도 쫓겨나지 않아요.
B시험 로그인
- 「시험 로그인(새 탭)」을 눌러요. 회사 IdP 로그인 화면이 열려요.
- 회사 계정으로 로그인하면 모닥이 열리고, 설정 화면에 「마지막 성공」 시각이 나타나요.
IdP 앱 지정을 잊지 마세요 — IdP에서 그 사람에게 모닥 앱을 지정해야 로그인이 돼요. 관리자 본인도 마찬가지예요.
C직원들은 이렇게 들어와요
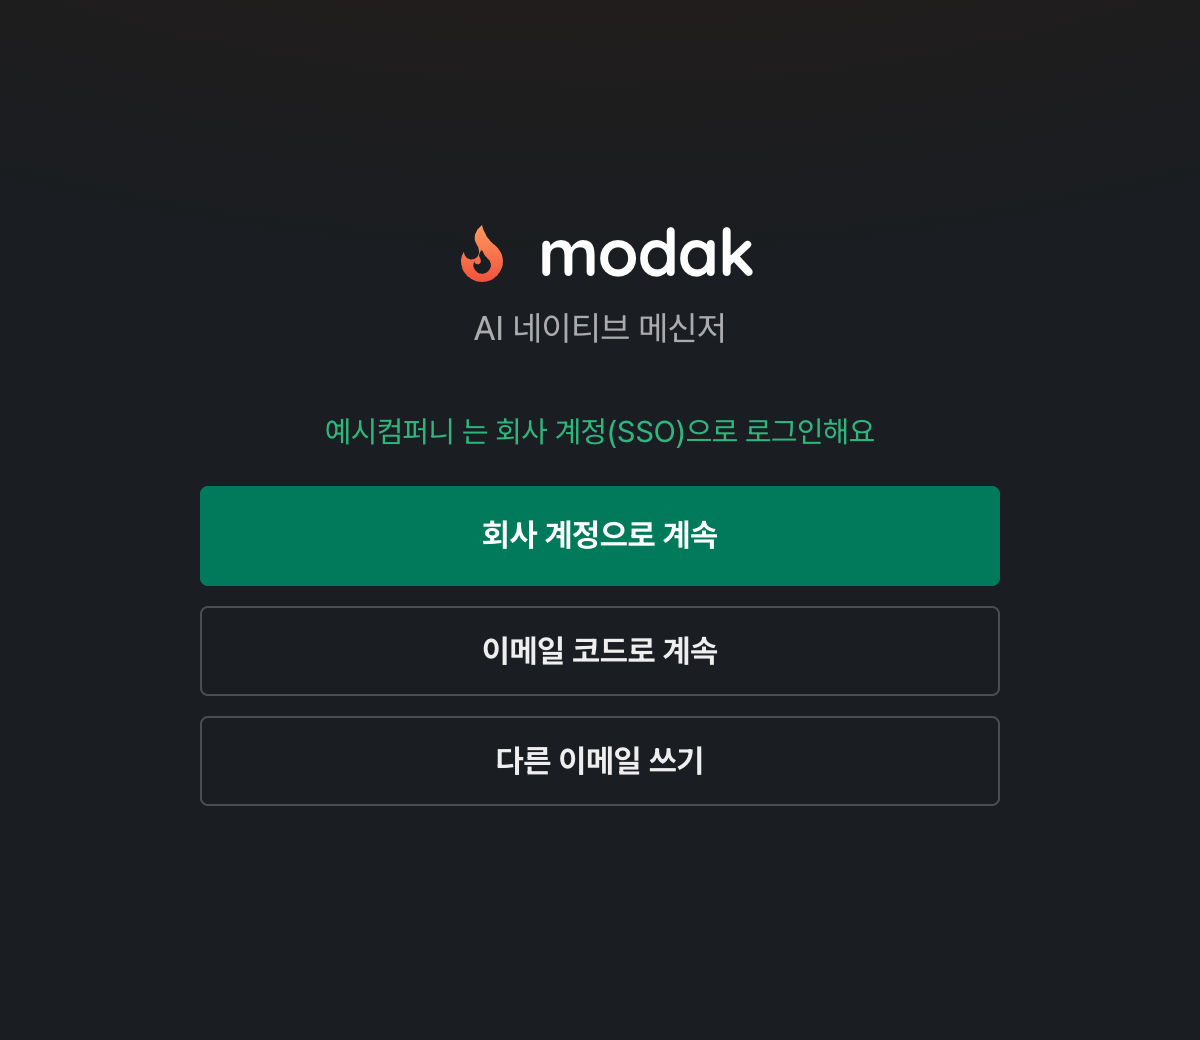
- 모닥 로그인 화면에서 회사 이메일을 입력해요.
- 그 도메인에 SSO가 걸려 있으면 인증 코드 메일 대신 「회사 계정으로 계속」이 나와요. 누르면 IdP 로그인을 거쳐 바로 워크스페이스로 들어와요.
- IdP의 앱 목록(타일)에서 모닥을 눌러 바로 들어오는 것도 돼요. (끄고 싶다면 「IdP 앱 타일에서 바로 로그인 허용」을 꺼요.)
데스크톱·폰 앱도 같아요 — 앱의 로그인은 브라우저에서 이뤄져서, 위와 똑같이 회사 계정으로 들어와요.
처음 로그인한 사람은요?
- 워크스페이스에 아직 없는 사람이 처음 SSO로 들어오면 멤버로 자동 추가돼요. 기본 채널만 보이고, 역할은 멤버예요.
- 자동으로 넣고 싶지 않다면 「처음 로그인한 사람을 멤버로 자동 추가」를 꺼요. 그러면 이미 멤버이거나 7단계 디렉토리 연동으로 만들어진 사람만 들어와요.
SSO 필수로 바꾸기
「SSO 필수」를 켜면 인증된 도메인의 이메일은 회사 계정으로만 로그인할 수 있어요. 이메일 코드·구글·웍스AI 로그인이 모두 막혀요.
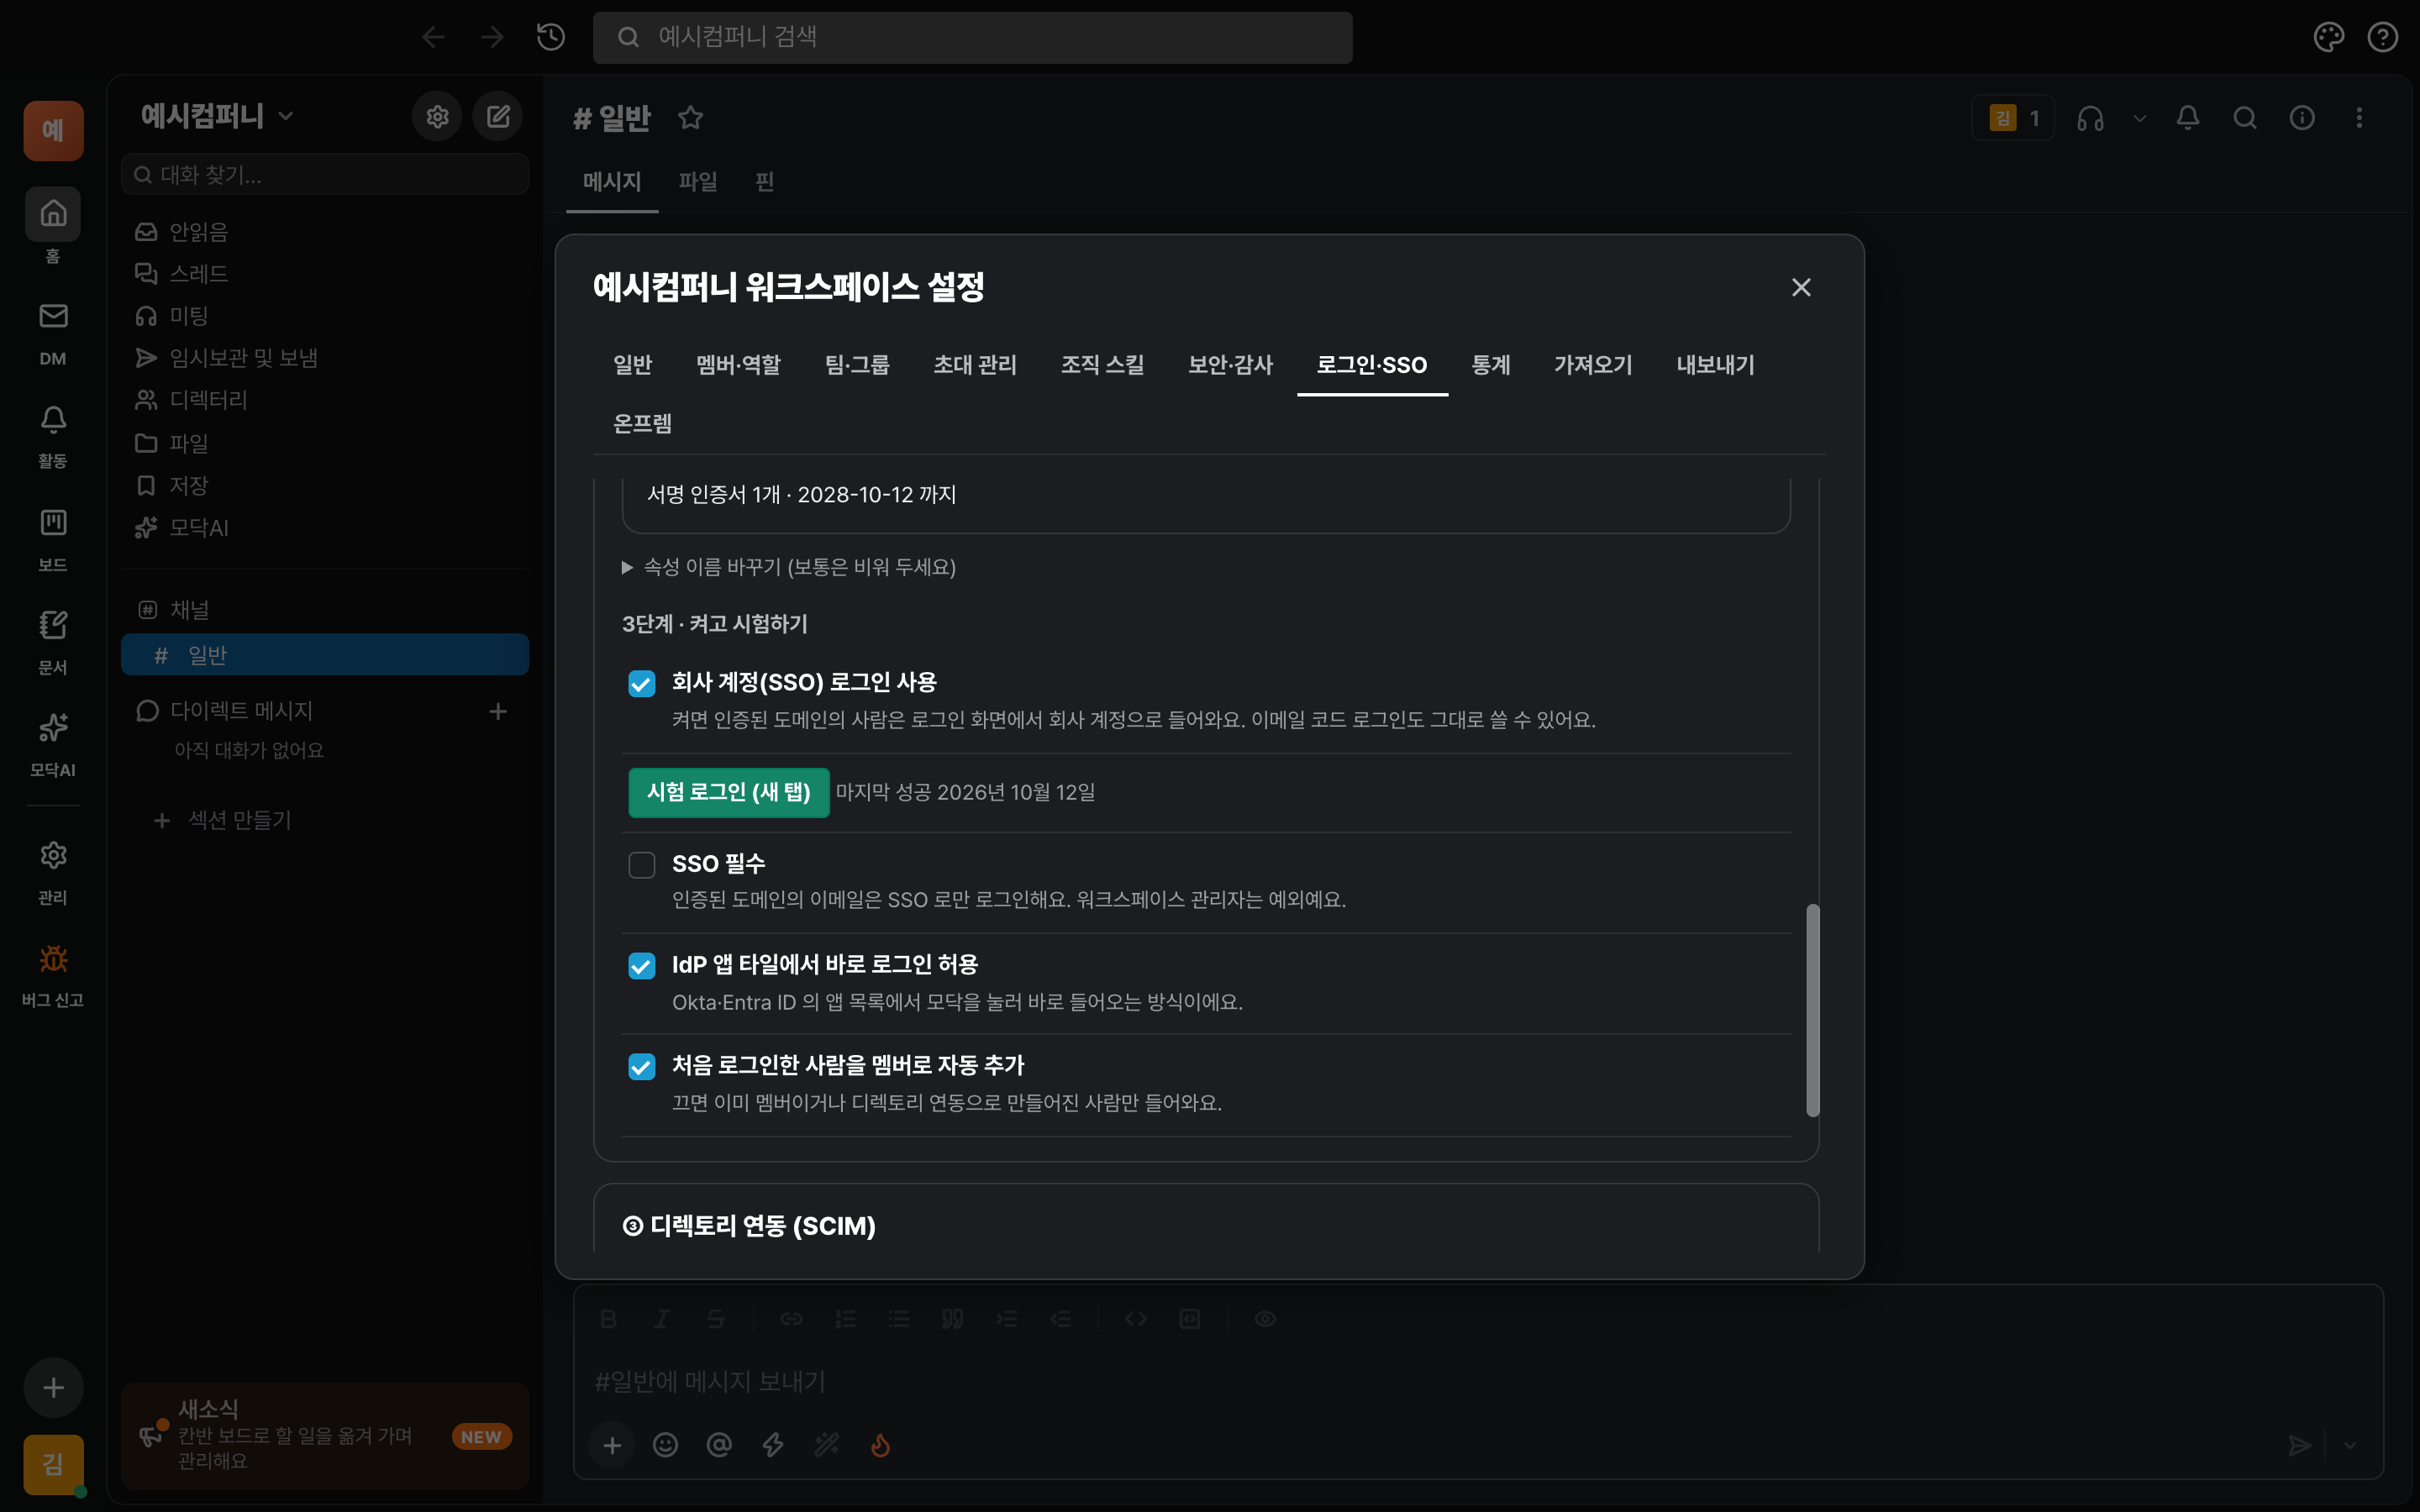
잠금 방지 장치가 있어요 — 설정이 틀려 모두가 못 들어오는 일이 없도록, 시험 로그인에 한 번 성공한 뒤에만 켤 수 있어요. 켤 때 이미 로그인해 있던 사람들도 다시 회사 계정으로 로그인해야 해요. 워크스페이스 관리자는 예외라서 IdP에 문제가 생겨도 이메일 코드로 들어와 설정을 고칠 수 있어요.
알아 두면 좋아요
- 회사 도메인이 아닌 이메일(외부 협력사 게스트 등)은 영향을 받지 않아요. 지금처럼 초대 링크와 이메일 코드로 들어와요.
- SSO를 끄거나 인증된 도메인을 모두 지우면 「SSO 필수」도 함께 풀려요.
디렉토리 연동(SCIM)으로 사람·팀 자동 관리
디렉토리 연동을 켜면 IdP에서 사람을 추가하면 모닥에 자동으로 만들어지고, 퇴사·휴직으로 비활성화하면 모닥에서도 내보내져요. IdP의 그룹은 모닥의 팀(사용자 그룹)으로 이어져 @팀이름 한 번으로 팀원을 불러요.
A모닥에서 토큰 만들기
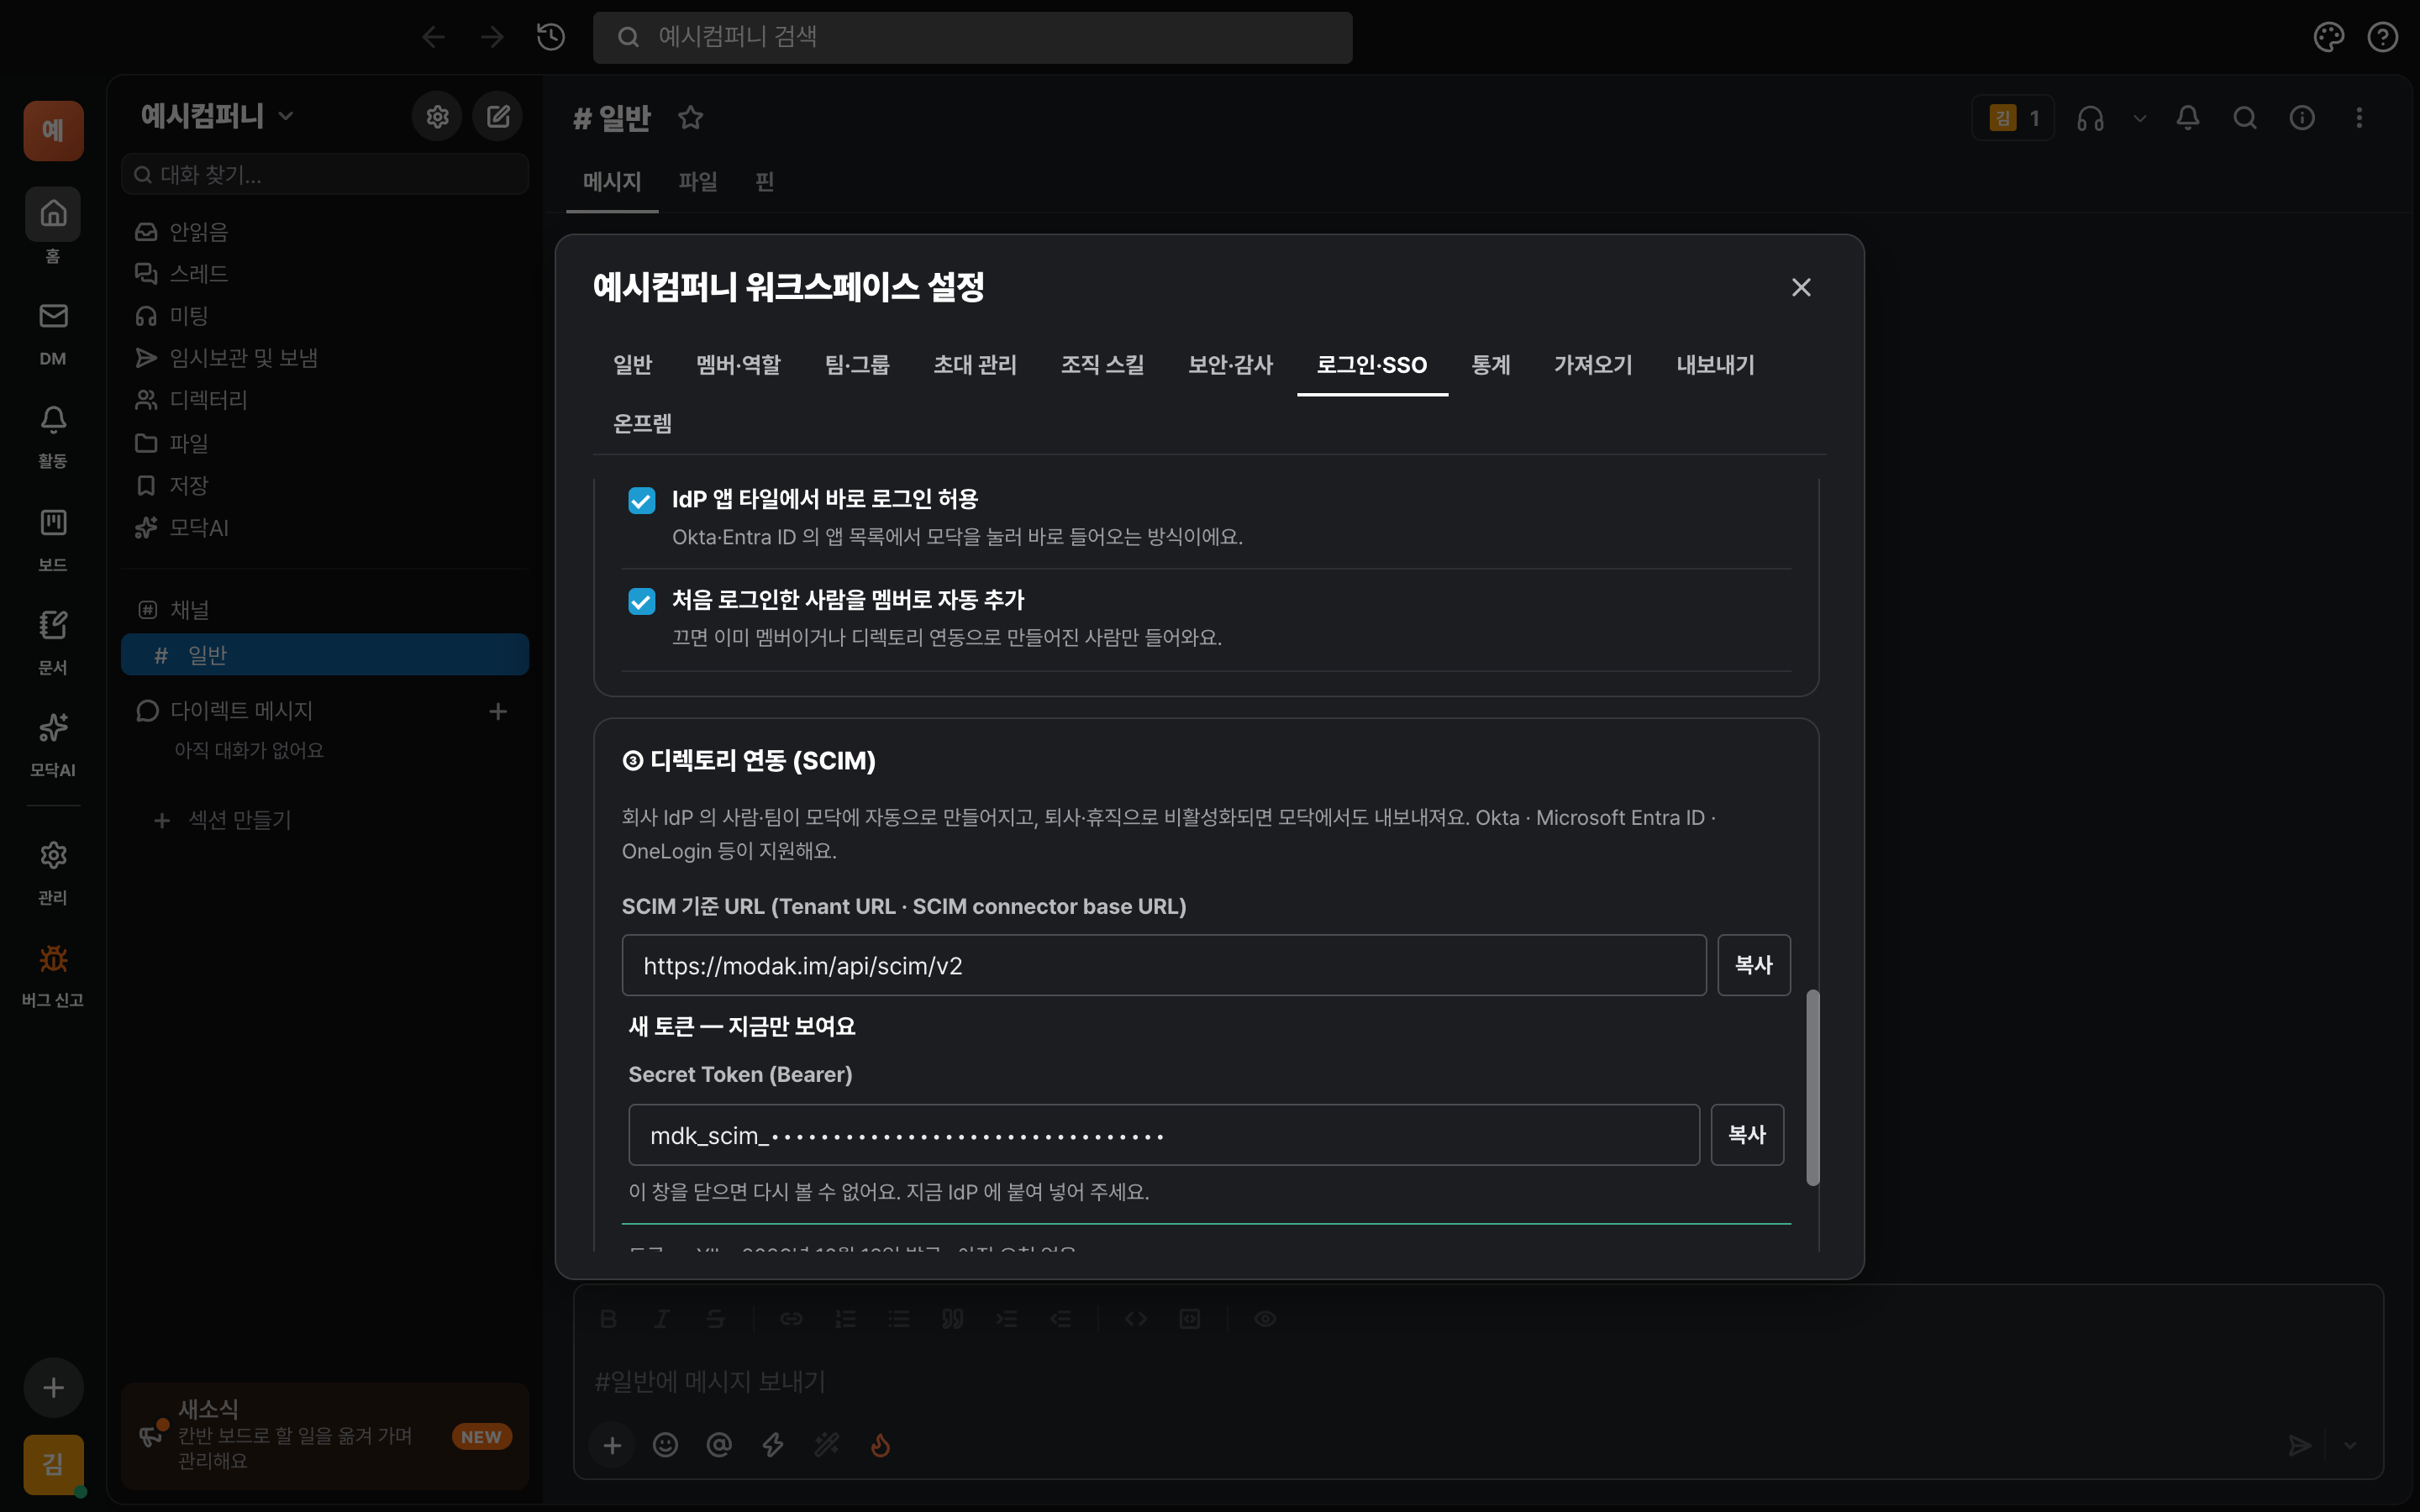
- 로그인·SSO › ③ 디렉토리 연동(SCIM)에서 「토큰 만들기」를 눌러요. (도메인이 인증돼 있어야 해요.)
- SCIM 기준 URL과 Secret Token이 나와요. 각각 「복사」를 눌러 IdP에 붙여 넣어요. 토큰은 지금 한 번만 보여요.
토큰을 잃어버렸다면 「토큰 새로 만들기」를 눌러요. 이전 토큰은 바로 무효가 되니 IdP에 새 토큰을 다시 넣어 주세요. 「토큰 폐기」를 누르면 연동이 꺼져요.
Microsoft Entra ID
- 3단계에서 만든 엔터프라이즈 앱의 Provisioning → Get started에서 Provisioning Mode를 Automatic으로 해요.
- Tenant URL에 모닥의 SCIM 기준 URL, Secret Token에 토큰을 넣고 Test Connection을 눌러 성공하면 저장해요.
- Mappings → Provision Microsoft Entra ID Users(옛 이름 Provision Azure Active Directory Users)에서
userName이 mail(회사 이메일)로 가도록 맞춰요. 기본값인userPrincipalName이 이메일과 다르면 같은 사람을 못 알아봐요. - Users and groups에서 연동할 사람·그룹을 지정하고 Provisioning status를 On으로 해요.
Okta
- Okta에서 SCIM 프로비저닝을 지원하는 앱을 준비해요. 카탈로그의 SCIM 2.0 Test App (Header Auth)처럼 SCIM 기준 URL과 토큰을 직접 넣을 수 있는 앱을 쓰면 돼요. (직접 만든 SAML 앱에는 프로비저닝 탭이 없을 수 있어요.)
- Provisioning → Integration에서 SCIM connector base URL에 모닥의 SCIM 기준 URL, Unique identifier field for users에
userName을 넣어요. Authentication Mode는 HTTP Header로 하고 Authorization 칸에 토큰을 넣어요. - Test Connector Configuration이 성공하면 저장하고, To App에서 Create Users · Update User Attributes · Deactivate Users를 켜요. 그룹은 Push Groups로 보내요.
| IdP에서 하는 일 | 모닥에서 일어나는 일 |
|---|---|
| 사용자 추가(Create) | 인증된 도메인의 이메일이면 멤버로 만들어져요 |
| 사용자 이름 변경(Update) | 모닥의 표시 이름이 바뀌어요 (이메일은 바꿀 수 없어요) |
| 사용자 비활성화·삭제(Deactivate) | 워크스페이스에서 내보내져요. 쓴 글·파일은 남고, 다시 활성화하면 돌아와요 |
| 그룹 생성·멤버 추가·삭제 | 모닥의 팀(사용자 그룹)이 만들어지고 팀원이 맞춰져요 |
알아 두면 좋아요
- 인증하지 않은 도메인의 이메일은 만들어지지 않아요. 토큰이 노출돼도 다른 회사 사람을 넣을 수 없어요.
- 마지막 관리자는 내보내지지 않아요. 역할(관리자)은 SCIM으로 바꾸지 않고 모닥 안에서 정해요 — 연동으로 만들어진 사람은 멤버로 시작해요.
- 연동으로 내보낸 사람은 SSO로도 다시 들어오지 못해요. IdP에서 다시 활성화하면 돌아와요.
막혔나요?
자주 만나는 상황
- 도메인 「인증 확인」이 계속 실패해요
- TXT 레코드의 호스트가
_modak-challenge(또는_modak-challenge.도메인)인지, 값이modak-site-verification=…전체인지 확인해 주세요. 값 앞뒤에 따옴표나 공백이 붙지 않았는지도 봐 주세요. DNS 반영에 시간이 걸릴 수 있어요. - 로그인했는데 「회사 계정의 이메일 도메인이 이 워크스페이스에 인증되어 있지 않아요」가 떠요
- IdP가 보낸 이메일의 도메인이 2단계에서 인증한 도메인이 아니에요. 계열사 도메인이라면 그 도메인도 추가해 인증해 주세요. IdP가 이메일 대신 UPN·사번을 보내고 있다면 3단계의 Name ID/이메일 설정을 확인해 주세요.
- 「회사 계정에 이메일이 없어 들어올 수 없어요」가 떠요
- IdP 응답에 이메일이 없어요. Name ID 형식을 EmailAddress로 하거나
email속성을 보내 주세요. 속성 이름이 다르면 4단계 B의 「속성 이름 바꾸기」에 적어요. - 「SSO 필수」를 켜려는데 안 켜져요
- 시험 로그인에 한 번 성공해야 켤 수 있어요. 5단계 B의 「시험 로그인(새 탭)」을 먼저 해 주세요.
- IdP 인증서를 바꿨더니 로그인이 안 돼요
- 메타데이터를 URL로 넣었다면 로그인을 시도할 때 자동으로 새 인증서를 받아 와요. XML 파일로 넣었다면 4단계에서 새 XML 파일을 다시 올리고 저장해 주세요.
- 로그인 시각 오류가 나요
- IdP와 모닥 사이 시계가 3분 넘게 다르면 거절돼요. IdP 서버의 시간을 확인해 주세요.
- 사람이 연동으로 안 만들어져요
- IdP 쪽 로그에서 오류 사유를 확인해 주세요. 많이 만나는 사유는 ① 이메일 도메인이 인증되지 않음 ② 같은 이메일의 사람이 이미 있음(IdP가 이미 있는 사람을 먼저 찾도록
userName일치 설정) ③ 토큰이 폐기됨이에요.